 By Aleksandr
Щороку кількість онлайн-покупок стрімко зростає, але разом із цим розвиваються і методи кіберзлочинців, які намагаються викрасти банківські дані громадян через підроблені вебсторінки. Фішинг став одним із найпоширеніших видів цифрового шахрайства, коли зловмисники створюють точні копії відомих інтернет-магазинів, маркетплейсів чи служб доставки для отримання реквізитів карток. Найчастіше покупці втрачають кошти через власну неуважність під час швидкого оформлення замовлень або переходу за сумнівними рекламними посиланнями з месенджерів. Володіння базовими правилами цифрової гігієни дозволяє повністю уникнути подібних ризиків та зберегти власні заощадження на банківських рахунках.
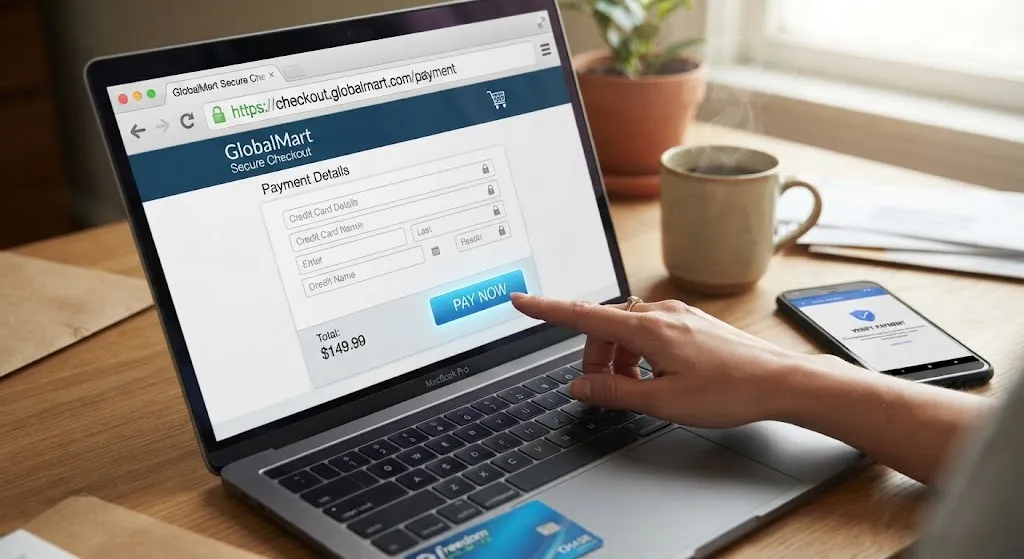
Першочерговим індикатором безпеки інтернет-ресурсу є ретельна перевірка доменного імені у пошуковому рядку браузера перед введенням будь-яких персональних даних. Шахраї часто використовують метод тивоскриптингу, створюючи адреси з непомітними для ока замінниками літерах, наприклад, замінюючи латинську «i» на цифру «1» або додаючи зайві дефіси у назві відомого бренду. Наявність сертифіката безпеки SSL, який позначається значком замка біля адреси та протоколом https, є обов’язковою, проте сьогодні злочинці теж активно купують безкоштовні сертифікати для фальшивих сайтів. Саме тому наявність лише значка замка не гарантує повної безпеки ресурсу, якщо сама назва домену викликає найменші сумніви.
- Звертайте особливу увагу на орфографічні помилки, русизми в інтерфейсі або кривий переклад сторінок, які суттєво відрізняються від офіційного стилю великих торговельних платформ.
- Перевіряйте вік домену через спеціальні сервіси на кшталт Whois, оскільки більшість фішингових ресурсів створюються за кілька днів до масових розсилок.
- Уникайте переходу на сайти магазинів за прямими посиланнями з рекламних банерів у соціальних мережах, які пропонують нереальні знижки до дев’яноста відсотків.
- Аналізуйте наявність розділів із реальними умовами повернення товару, гарантійними зобов’язаннями та повними контактними даними юридичної особи.
Справжні інтернет-магазини ніколи не приховують юридичну адресу своєї компанії, реєстраційні документи підприємства та містять широкий перелік працюючих номерів телефонів. Якщо у розділі контакти вказана лише форма зворотного зв’язку або анонімний телеграм-канал, це пряма ознака потенційного шахрайства.
Головним правилом захисту фінансів в інтернеті є категорична заборона на введення повних реквізитів платіжної картки, включаючи тризначний CVV-код на звороті, на неперевірених або підозрілих вебсторінках. Для безпечного шопінгу в мережі найнадійніше завести окрему віртуальну картку з нульовим кредитним лімітом і поповнювати її виключно на ту суму, яка необхідна для оплати конкретного замовлення. У разі компрометації такої віртуальної картки зловмисники не зможуть отримати доступ до ваших основних заощаджень чи зарплатних коштів. Також слід обов’язково налаштувати двофакторну аутентифікацію в інтернет-банкінгу та встановити ліміти на проведення онлайн-операцій без додаткового підтвердження через SMS-повідомлення.
Під час здійснення оплати на сайтах завжди використовуйте офіційні платіжні шлюзи українських банків або міжнародні системні сервіси, такі як LiqPay чи Portmone, які гарантують шифрування даних. Якщо під час оформлення покупки вам пропонують здійснити прямий переказ грошей на картку фізичної особи замість офіційного рахунку підприємства, ви повністю втрачаєте правовий захист споживача. Банки не зможуть повернути кошти за програмою чарджбеку, якщо переказ був добровільно здійснений на реквізити приватної особи за неіснуючий або бракований товар. Надійні торговельні майданчики завжди пропонують накладений платіж із мінімальною передоплатою або безпечну покупку через інтегровану систему маркетплейсу.
| Тип ресурсу або послуги | Рівень безпеки для покупця | Головні ризики та загрози | Рекомендовані дії користувача |
| Офіційний інтернет-магазин бренду | Високий | Мінімальні ризики технічного злому | Перевіряти домен і платити через захищений шлюз |
| Велика дошка оголошень із безпечною оплатою | Середній | Соціальна інженерія та підроблені посилання на оплату | Користуватися тільки внутрішнім чатом та сервісом платформи |
| Сторінка в соціальних мережах із дешевим товаром | Низький | Повна втрата коштів без отримання товару | Вимагати накладений платіж або повністю уникати покупку |
| Підозрілий сайт із надзвичайно великими знижками | Критичний | Викрадення реквізитів картки та паролів до банкінгу | Закрити вкладку браузера та заблокувати картку у разі введення даних |
Технологічний прогрес дозволяє сучасним браузерам та антивірусним програмам автоматично блокувати відомі шахрайські ресурси ще на етапі спроби їх завантаження. Користувачам варто постійно оновлювати програмне забезпечення на своїх комп’ютерах та мобільних пристроях, щоб мати актуальні бази даних шкідливих адрес. Надійний захист також забезпечують розширення для браузерів, які спеціалізуються на перевірці репутації інтернет-магазинів на основі відгуків інших покупців. Інтегровані алгоритми захисту від фішингу аналізують поведінкові фактори вебсторінок та миттєво попереджають користувача про потенційну загрозу втрати персональних даних.
Пам’ятайте, що пильність та критичне мислення є найефективнішими бар’єрами проти більшості сучасних кіберзлочинів у сфері електронної комерції. Будь-яка пропозиція отримати надприбуток, швидкий виграш чи товар за безцінь вимагає максимальної перевірки інформації з незалежних джерел. Не піддавайтеся психологічному тиску з боку псевдопродавців, які вимагають негайного здійснення передоплати під приводом обмеженої кількості акційних товарів на складі. Дотримання чітких алгоритмів безпеки дозволить вам купувати необхідні речі онлайн швидко, комфортно та без жодних фінансових втрат.