 By Aleksandr
Ежегодно количество онлайн-покупок стремительно растет, но вместе с этим развиваются и методы киберпреступников, которые пытаются похитить банковские данные граждан через поддельные веб-страницы. Фишинг стал одним из самых распространенных видов цифрового мошенничества, когда злоумышленники создают точные копии известных интернет-магазинов, маркетплейсов или служб доставки для получения реквизитов карт. Чаще всего покупатели теряют средства из-за собственной невнимательности во время быстрого оформления заказов или перехода по сомнительным рекламным ссылкам из мессенджеров. Владение базовыми правилами цифровой гигиены позволяет полностью избежать подобных рисков и сохранить собственные сбережения на банковских счетах.
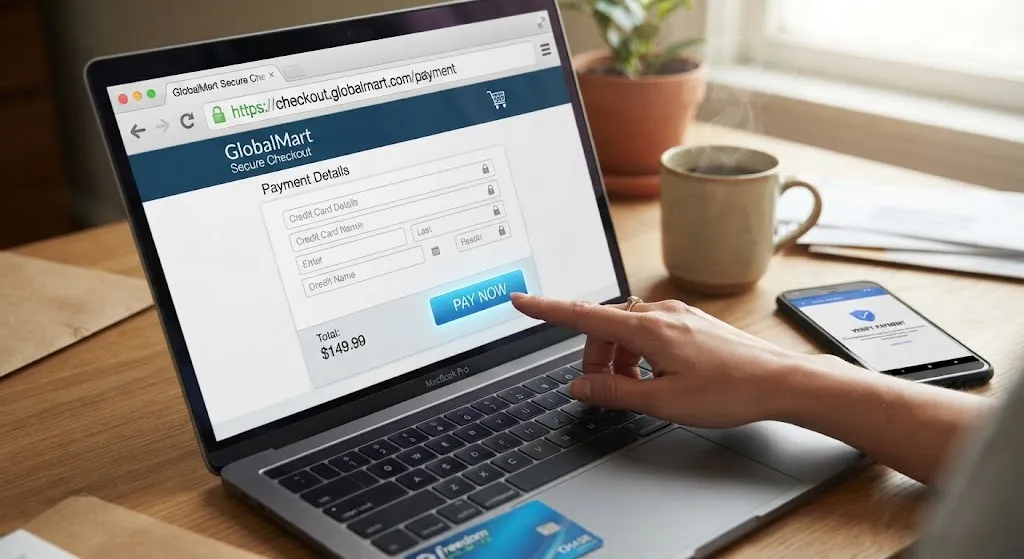
Первоочередным индикатором безопасности интернет-ресурса является тщательная проверка доменного имени в поисковой строке браузера перед вводом любых персональных данных. Мошенники часто используют метод тайвоскриптинга, создавая адреса с незаметными для глаза заменителями букв, например, заменяя латинскую «i» на цифру «1» или добавляя лишние дефисы в названии известного бренда. Наличие сертификата безопасности SSL, который обозначается значком замка возле адреса и протоколом https, является обязательным, однако сегодня преступники тоже активно покупают бесплатные сертификаты для фальшивых сайтов. Именно поэтому наличие лишь значка замка не гарантирует полную безопасность ресурса, если само название домена вызывает малейшие сомнения.
- Обращайте особое внимание на орфографические ошибки, украинизмы в интерфейсе или кривой перевод страниц, которые существенно отличаются от официального стиля крупных торговых платформ.
- Проверяйте возраст домена через специальные сервисы наподобие Whois, поскольку большинство фишинговых ресурсов создаются за несколько дней до массовых рассылок.
- Избегайте перехода на сайты магазинов по прямым ссылкам из рекламных баннеров в социальных сетях, предлагающих нереальные скидки до девяноста процентов.
- Анализируйте наличие разделов с реальными условиями возврата товара, гарантийными обязательствами и полными контактными данными юридического лица.
Настоящие интернет-магазины никогда не скрывают юридический адрес своей компании, регистрационные документы предприятия и содержат широкий перечень работающих номеров телефонов. Если в разделе контакты указана лишь форма обратной связи или анонимный телеграм-канал, это прямой признак потенциального мошенничества.
Главным правилом защиты финансов в интернете является категорический запрет на ввод полных реквизитов платежной карты, включая трехзначный CVV-код на обороте, на непроверенных или подозрительных веб-страницах. Для безопасного шопинга в сети надежнее всего завести отдельную виртуальную карту с нулевым кредитным лимитом и пополнять ее исключительно на ту сумму, которая необходима для оплаты конкретного заказа. В случае компрометации такой виртуальной карты злоумышленники не смогут получить доступ к вашим основным сбережениям или зарплатным средствам. Также следует обязательно настроить двухфакторную аутентификацию в интернет-банкинге и установить лимиты на проведение онлайн-операций без дополнительного подтверждения через SMS-сообщения.
При осуществлении оплаты на сайтах всегда используйте официальные платежные шлюзы украинских банков или международные системные сервисы, такие как LiqPay или Portmone, гарантирующие шифрование данных. Если при оформлении покупки вам предлагают совершить прямой перевод денег на карту физического лица вместо официального счета предприятия, вы полностью теряете правовую защиту потребителя. Банки не смогут вернуть средства по программе чарджбека, если перевод был добровольно осуществлен на реквизиты частного лица за несуществующий или бракованный товар. Надежные торговые площадки всегда предлагают наложенный платеж с минимальной предоплатой или безопасную покупку через интегрированную систему маркетплейса.
| Тип ресурса или услуги | Уровень безопасности для покупателя | Главные риски и угрозы | Рекомендуемые действия пользователя |
| Официальный интернет-магазин бренда | Высокий | Минимальные риски технического взлома | Проверять домен и платить через защищенный шлюз |
| Большая доска объявлений с безопасной оплатой | Средний | Социальная инженерия и поддельные ссылки на оплату | Пользоваться только внутренним чатом и сервисом платформы |
| Страница в социальных сетях с дешевым товаром | Низкий | Полная потеря средств без получения товара | Требовать наложенный платеж или полностью избегать покупку |
| Подозрительный сайт с очень большими скидками | Критический | Похищение реквизитов карты и паролей к банкингу | Закрыть вкладку браузера и заблокировать карту в случае ввода данных |
Технологический прогресс позволяет современным браузерам и антивирусным программам автоматически блокировать известные мошеннические ресурсы еще на этапе попытки их загрузки. Пользователям стоит постоянно обновлять программное обеспечение на своих компьютерах и мобильных устройствах, чтобы иметь актуальные базы данных вредоносных адресов. Надежную защиту также обеспечивают расширения для браузеров, специализирующиеся на проверке репутации интернет-магазинов на основе отзывов других покупателей. Интегрированные алгоритмы защиты от фишинга анализируют поведенческие факторы веб-страниц и мгновенно предупреждают пользователя о потенциальной угрозе потери персональных данных.
Помните, что бдительность и критическое мышление являются самыми эффективными барьерами против большинства современных киберпреступлений в сфере электронной коммерции. Любое предложение получить сверхприбыль, быстрый выигрыш или товар за бесценок требует максимальной проверки информации из независимых источников. Не поддавайтесь психологическому давлению со стороны псевдопродавцов, требующих немедленного осуществления предоплаты под предлогом ограниченного количества акционных товаров на складе. Соблюдение четких алгоритмов безопасности позволит вам покупать необходимые вещи онлайн быстро, комфортно и без каких-либо финансовых потерь.